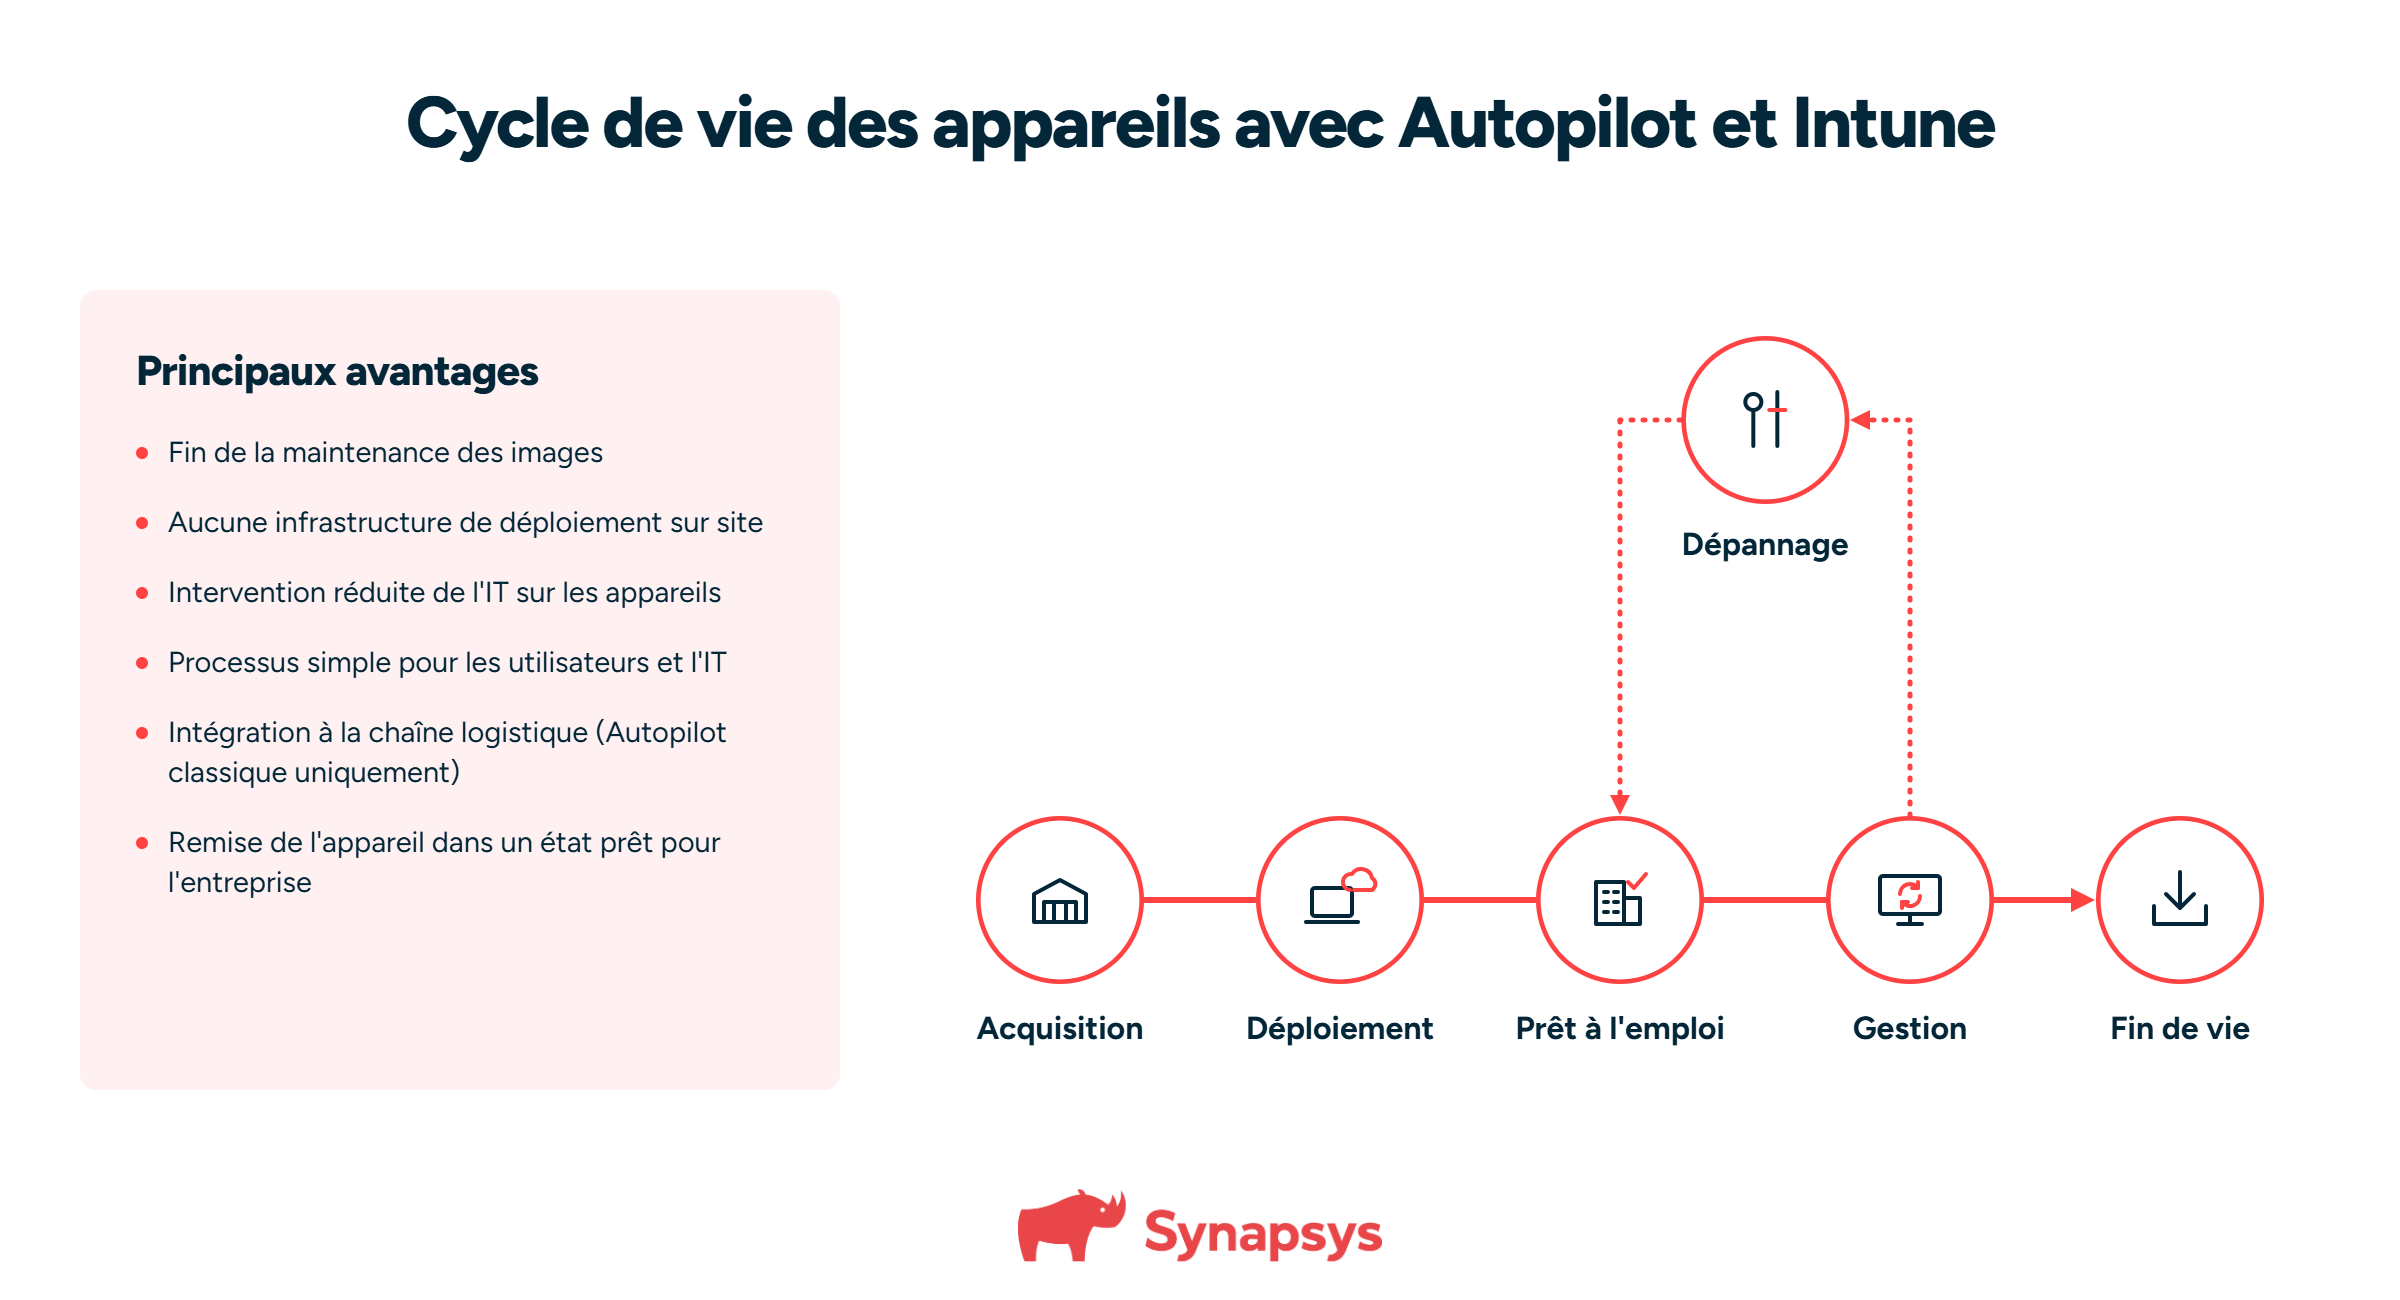
Depuis l’arrivée de Windows Autopilot en 2017, les déploiements de postes de travail Windows ont connu une véritable transformation. Fini les images WIM complexes, les serveurs de déploiement internes ou les préparations en atelier systématiques. Avec Intune et Microsoft Entra ID, il est désormais possible de fournir un poste prêt à l’emploi directement à l’utilisateur.
En 2024, Microsoft a introduit une nouvelle approche : Windows Autopilot Device Preparation (APDP). Plus simple à mettre en œuvre, plus moderne et davantage alignée avec les environnements cloud natifs, cette évolution pousse naturellement les ingénieurs Modern Workplace à se poser cette question :
Faut-il migrer vers Autopilot Device Preparation ou conserver Autopilot ?
La réponse est simple : les deux solutions coexistent aujourd’hui et répondent à des besoins différents. Le bon choix dépend avant tout de votre contexte technique et opérationnel.
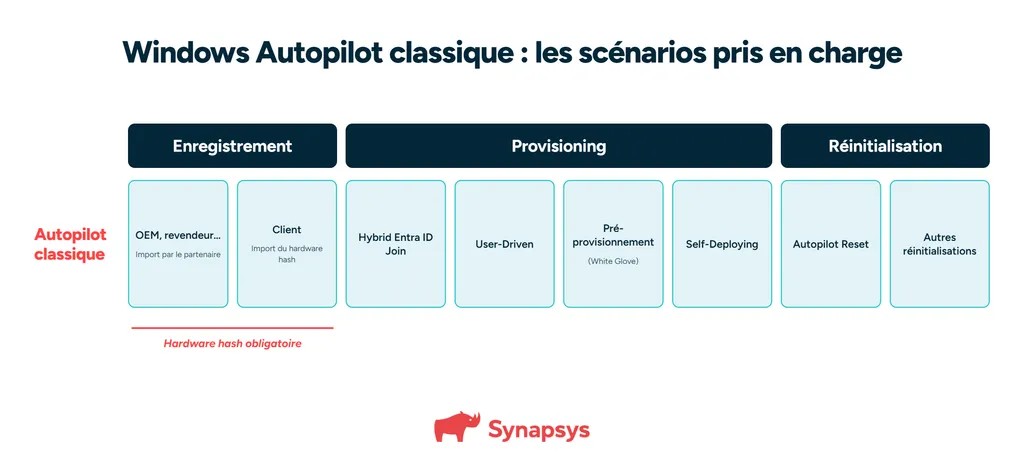
Windows Autopilot repose historiquement sur l’enregistrement préalable des appareils via leur hardware hash. Une fois enregistrés, les équipements reçoivent automatiquement leur profil de déploiement lors de l’OOBE (Out-of-Box Experience). Cette approche permet notamment :
Autopilot Device Preparation adopte une philosophie différente. L’accent est mis sur la simplicité et l’expérience utilisateur, en supprimant notamment la dépendance systématique au hardware hash. À la place, Microsoft introduit les notions de Corporate Identifier, Device Association et Enrollment Time Grouping.
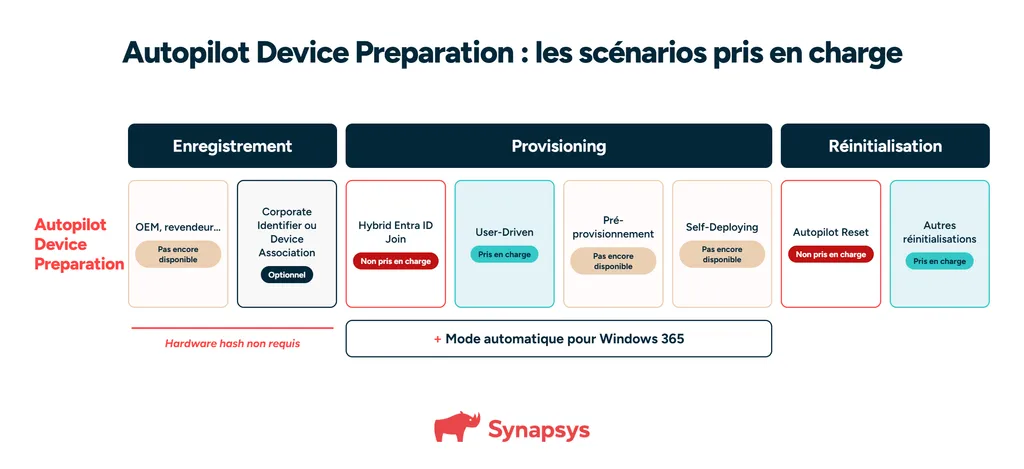
La différence la plus visible concerne la phase d’enregistrement.
Avec Autopilot, l’appareil doit être enregistré dans le service Autopilot via son hardware hash avant son déploiement. Cette opération est souvent automatisée par le constructeur ou le revendeur mais reste une étape obligatoire.
Avec Device Preparation, cette contrainte disparaît dans la majorité des scénarios. Il devient possible d’utiliser :
Pour de nombreuses équipes IT, cela représente une simplification importante du processus de préparation. Cependant, cette étape n’est pas encore prise en charge par les constructeurs et revendeurs.
C’est probablement le premier critère de décision.
Autopilot prend en charge :
Autopilot Device Preparation prend en charge :
Les organisations conservant encore une dépendance à Active Directory ou Configuration Manager devront donc rester sur Autopilot pour le moment, tout en sachant que le mode Hybrid Entra ID Join n’est plus recommandé par Microsoft dans Autopilot. À mon avis, l’Hybrid Entra ID Join ajoute de la complexité technique et des limitations à Autopilot.
Autopilot repose sur l’Enrollment Status Page (ESP) classique avec une phase appareil puis une phase utilisateur.
Device Preparation introduit une expérience plus légère et mieux séquencée :
Ce modèle offre généralement une meilleure lisibilité du processus de provisioning et facilite les diagnostics grâce à un suivi détaillé.
Sur ce sujet, Autopilot reste plus flexible.
| Fonctionnalités | Autopilot | Device Preparation |
| Applications pendant l’OOBE | jusqu’à 100 applications | Jusqu’à 25 applications |
| Scripts PowerShell | Support standard | Jusqu’à 10 scripts |
| Suivi d’installation | Limité | Détaillé |
Pour des socles applicatifs très lourds, Autopilot conserve un avantage. En revanche, pour les environnements modernes privilégiant des déploiements plus légers, Device Preparation répond largement aux besoins. Attention toutefois à ne pas trop surcharger la liste des applications pour éviter les erreurs et ne pas alourdir votre processus de déploiement.
Parmi les nouveautés les plus intéressantes de Device Preparation, la Device Association mérite une attention particulière.
Cette fonctionnalité permet d’associer un appareil à l’organisation avant même son enrôlement dans Intune.
Les principaux bénéfices sont :
Pour les entreprises qui n’ont jamais apprécié la gestion des hardware hash, la Device Association constitue probablement l’évolution la plus importante depuis l’arrivée d’Autopilot.
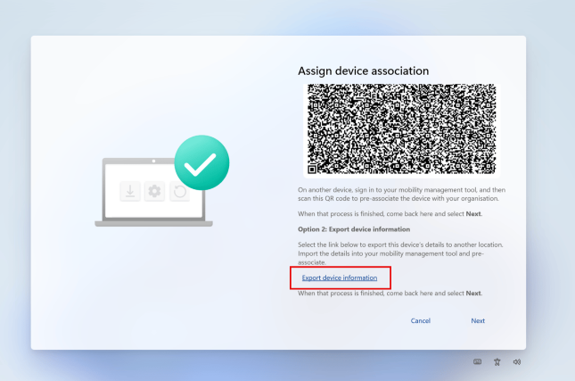
Il existe plusieurs méthodes pour la collecter :
Autre innovation majeure : l’Enrollment Time Grouping.
Lors de l’enrôlement, un appareil peut intégrer automatiquement un groupe de sécurité temporaire utilisé pour la phase initiale de provisioning. Cette approche existe également dans le monde mobile sous Intune (iOS/Android).
Ce mécanisme permet :
Pour les administrateurs Intune habitués aux nombreux groupes dynamiques Autopilot, cette fonctionnalité apporte beaucoup de souplesse.
Autopilot Device Preparation devient le choix naturel lorsque :
Dans ces contextes, Device Preparation constitue aujourd’hui la solution la plus moderne proposée par Microsoft.
À l’inverse, Autopilot reste incontournable dans plusieurs situations :
Dans ces scénarios, Device Preparation ne couvre pas encore l’ensemble des besoins fonctionnels.
La question n’est plus réellement de savoir si Device Preparation va remplacer Autopilot.
La véritable question est : à quel moment votre environnement sera suffisamment mature pour en profiter ?
Pour une organisation déjà migrée vers Windows 11 et Microsoft Entra ID, je recommande clairement d’évaluer Device Preparation dès maintenant sur une population pilote. La réduction de la complexité opérationnelle et les nouvelles capacités de suivi constituent de vrais gains pour les équipes IT.
En revanche, si votre environnement repose encore sur l’hybride, les kiosques, le pré-provisionnement ou les scénarios partagés, Autopilot a encore de beaux jours devant lui.
Comme souvent chez Microsoft, la nouvelle solution ne remplace pas immédiatement l’ancienne. Elle devient progressivement le choix recommandé pour les nouveaux projets tandis qu’Autopilot continue d’assurer la compatibilité avec les scénarios les plus avancés.
Quel que soit le choix retenu, la réussite d’un projet de provisioning Windows repose davantage sur la qualité du socle Intune que sur la technologie de déploiement elle-même. Voici les principales recommandations issues des retours terrain.
Le mode Hybrid Entra ID Join reste pris en charge mais n’est plus recommandé : Microsoft oriente désormais ses déploiements vers le modèle cloud native. La gestion est plus simple, les délais de provisioning sont réduits et les dépendances à l’infrastructure locale disparaissent progressivement.
L’import manuel des hardware hash apporte une charge opérationnelle supplémentaire. Lorsque le constructeur ou le revendeur propose l’enregistrement OEM dans votre tenant, profitez-en pour automatiser cette étape.
L’objectif d’Autopilot n’est pas de reconstruire les anciennes images MDT ou SCCM. Une installation Windows standard, mise à jour et sans logiciels inutiles simplifie considérablement les déploiements et les remises à zéro.
L’ESP ne doit contenir que les éléments réellement bloquants pour l’utilisateur :
Plus l’ESP est chargée, plus les risques d’échec augmentent.
Les applications Win32 restent le format le plus fiable dans Intune. Évitez de multiplier les technologies d’installation et accordez une attention particulière aux règles de détection, souvent responsables des échecs de provisioning.
Un déploiement validé uniquement sur le réseau de l’entreprise peut révéler des surprises chez les utilisateurs :
Les phases de qualification doivent couvrir plusieurs cas d’usage.
Pour les postes comportant de nombreuses applications métier ou devant être opérationnels immédiatement à la réception, le mode Pre-Provisioning (anciennement White Glove) reste une excellente option.
Chaque modification du socle sécurité, configuration ou applicatif doit être validée sur un environnement de test Autopilot avant sa mise en production.
Contrairement à Autopilot qui s’appuie fortement sur les appareils, Device Preparation met davantage l’accent sur les groupes utilisateurs et leur affectation. Une conception claire des groupes est donc essentielle.
Microsoft recommande clairement de ne pas affecter simultanément un appareil à un profil Autopilot et à une stratégie Device Preparation. Si le hardware hash est encore associé à votre tenant, c’est lui qui prendra le dessus (sauf en cas d’utilisation de la Device Association).
Même si Device Preparation améliore les performances du provisioning, la tentation est grande d’ajouter toujours plus d’applications.
Conservez uniquement :
Tout le reste peut être livré après l’arrivée sur le bureau.
Le temps maximal d’installation doit être cohérent avec le volume d’applications déployées. Des délais trop courts génèrent des échecs artificiels alors que le provisioning est simplement plus long que prévu.
Lorsqu’un utilisateur reçoit plusieurs stratégies Device Preparation, les priorités deviennent particulièrement importantes. Une gouvernance claire évite les conflits et facilite le dépannage.
Comme pour Autopilot, un groupe pilote représentatif reste indispensable avant toute ouverture à l’ensemble du parc. Cela permet de valider :
Au-delà des différences techniques, trois règles s’appliquent à tous les projets :
Un provisioning rapide et fiable vaut mieux qu’un provisioning parfait mais instable.
L’objectif est d’amener l’utilisateur sur son bureau le plus rapidement possible tout en garantissant la conformité du poste.
Chaque évolution des applications, des politiques de sécurité ou des scripts doit passer par une phase de validation avant la production. C’est souvent cette discipline qui fait la différence entre un projet Autopilot réussi et un projet difficile à maintenir.
Autopilot Device Preparation représente l’évolution naturelle des déploiements Windows cloud natifs. Plus simple à mettre en œuvre, moins dépendant de l’enregistrement des appareils et mieux intégré aux environnements modernes Microsoft Entra ID, il s’impose progressivement comme le choix privilégié pour les déploiements User-Driven.
Cependant, Autopilot conserve des avantages importants dès qu’il est question d’environnement hybride, de pré-provisionnement ou de scénarios spécialisés.
La meilleure stratégie consiste donc à ne pas opposer les deux solutions, mais à sélectionner celle qui correspond réellement à vos usages.
En 2027, le bon choix n’est pas forcément le plus récent. C’est celui qui répond le mieux aux contraintes de votre environnement.